

¿Su web redirige a un casino? Cómo eliminé la infección
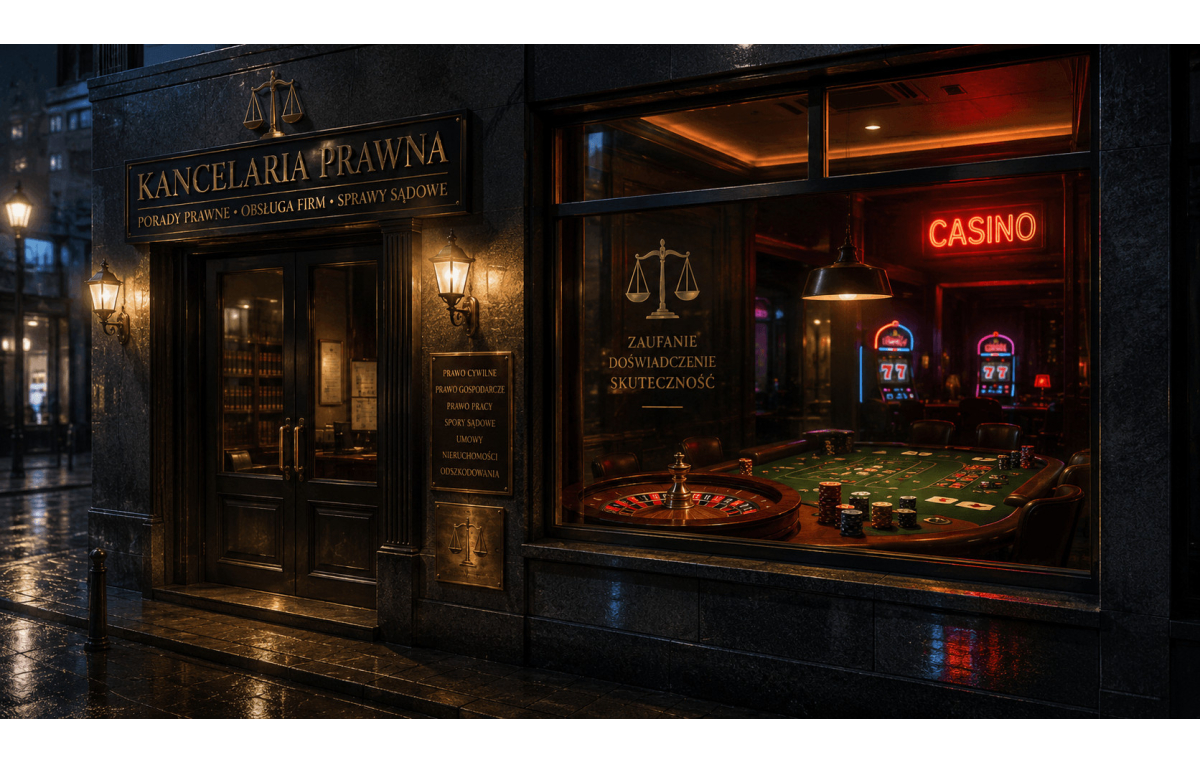
Caso práctico de un encargo real: una infección de tipo casino redirect, el mecanismo de cloaking contra Googlebot y la eliminación del malware paso a paso
El teléfono suena a última hora de la noche. El cliente está alterado: escribe el nombre de su empresa en Google y en los resultados su web aparece como un casino turco. En la propia web no se ve nada sospechoso. ¿Le suena? Es una infección clásica de tipo casino redirect, y así fue su eliminación, paso a paso.
Por qué el casino se ve en Google y en la web no
El secreto de esta infección es el cloaking, es decir, disfrazar el contenido según quién lo mira. El código malicioso comprobaba quién entraba en la web. Al usuario corriente le mostraba una web normal, pero cuando detectaba al robot de Google, le servía una página de casino sustituida. El objetivo: que el buscador indexe la empresa como un casino. Por eso el problema puede durar semanas antes de que alguien lo note: el propietario ve su web, mientras que el daño ocurre «a sus espaldas», en los resultados de búsqueda.
Qué encontré exactamente
Tras analizar los archivos de la web, el panorama estaba claro. La regla de redirección al casino se había añadido en dos lugares de la configuración (en los archivos index.php y .htaccess), y en el servidor había varias webshells: archivos que dan al intruso el control remoto del servidor. Estaban astutamente ocultas: algunas se hacían pasar por imágenes corrientes y archivos del sistema para no llamar la atención en una revisión superficial.
Por dónde entraron
La pregunta más importante en cualquier intrusión no es «qué eliminar», sino «cómo entraron». Aquí la pista condujo a un blog de WordPress obsoleto, sin actualizar, con un plugin vulnerable. Esa fue la puerta: por ella el atacante accedió al servidor y luego infectó el resto. Eliminar solo los archivos sin cerrar esa puerta es como achicar el agua de una casa inundada con el grifo abierto.
Cómo lo limpié
En lugar de borrar archivos «a ojo», preparé una herramienta que lo hace de forma segura: elimina exactamente los archivos identificados (tras verificar la suma de comprobación, para no tocar nada por accidente) y antes de cada cambio hace una copia de seguridad. A ello se sumó la eliminación de los fragmentos añadidos en los archivos de configuración y un plan para cerrar el asunto: cambio de todas las contraseñas, actualización del software, refuerzo del código y solicitud de nueva indexación de la web en Google.
Preguntas frecuentes
¿Por qué la web aparece como un casino si en ella no se ve nada?
Porque la infección usa cloaking: muestra el casino solo al robot de Google y una web normal al usuario corriente. El daño ocurre en los resultados de búsqueda, no en la propia web.
¿Cómo compruebo si mi web está infectada?
Escriba en Google site:twojadomena.pl y compruebe que no haya subpáginas ajenas. Consulte Google Search Console por si hay advertencias. Revise también los archivos index.php y .htaccess y el directorio de subidas en busca de archivos que no deberían estar ahí.
¿Basta con eliminar los archivos sospechosos?
No. Eso quita el síntoma, pero no cierra la vía de entrada. Hay que actualizar el software, cambiar todas las contraseñas y pedir a Google que vuelva a indexar la web; de lo contrario, la infección volverá.
Get notified about new articles
Subscribe by e-mail or turn on browser notifications — we only send new blog posts, nothing else.



Comentarios
Sin comentarios en este momento!
Deje su comentario