

Website leitet auf ein Casino um? So habe ich die Infektion entfernt
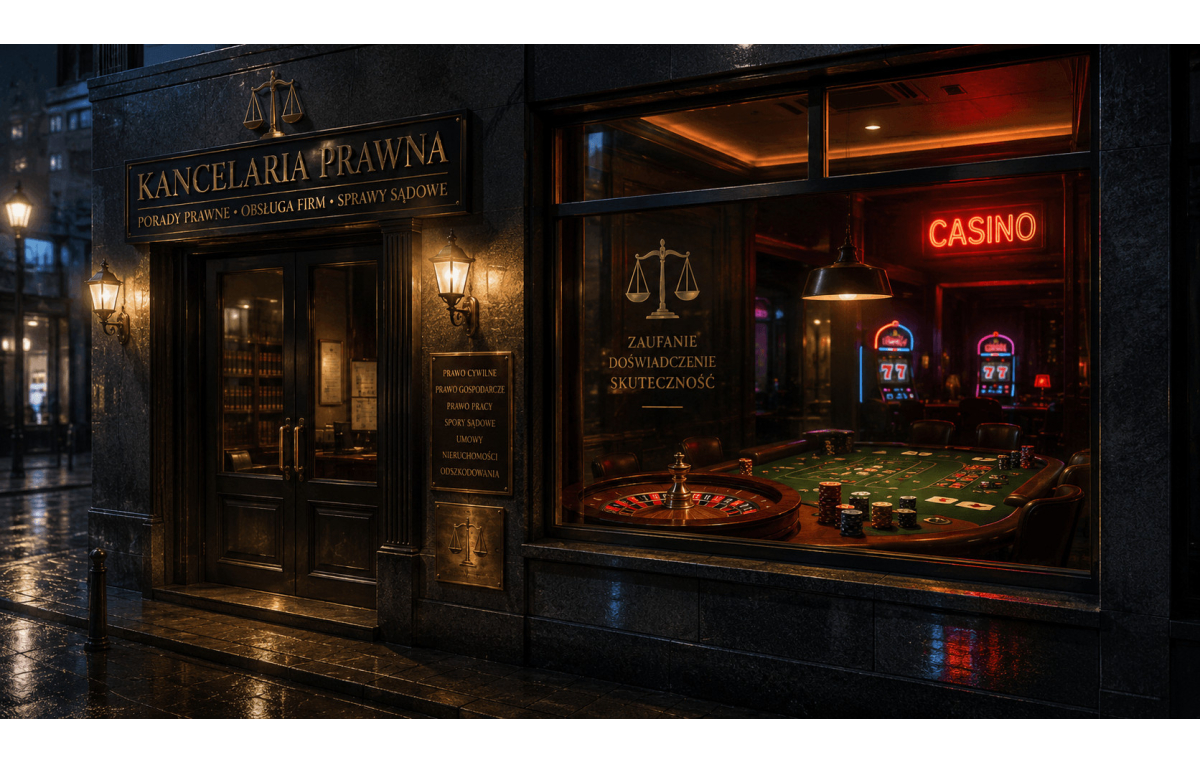
Fallstudie eines realen Auftrags: eine Infektion vom Typ Casino-Redirect, der Cloaking-Mechanismus gegen den Googlebot und die schrittweise Entfernung der Malware
Das Telefon klingelt spät am Abend. Der Kunde ist aufgebracht: Er gibt seine Firma bei Google ein, und in den Ergebnissen erscheint seine Website als türkisches Casino. Auf der Website selbst ist nichts Verdächtiges zu sehen. Kommt Ihnen das bekannt vor? Das ist eine klassische Infektion vom Typ Casino-Redirect — und so verlief ihre Entfernung Schritt für Schritt.
Warum das Casino in Google zu sehen ist, auf der Website aber nicht
Das Geheimnis dieser Infektion ist das Cloaking, also das Anpassen der Inhalte an einen bestimmten Empfänger. Der Schadcode prüfte, wer die Website aufruft. Normalen Besuchern zeigte er eine gewöhnliche Website — erkannte er jedoch den Google-Roboter, lieferte er ihm eine untergeschobene Casino-Seite aus. Das Ziel: Die Suchmaschine soll die Firma als Casino indexieren. Deshalb kann das Problem wochenlang bestehen, bevor es jemand bemerkt — der Inhaber sieht seine Website, während der Schaden „hinter seinem Rücken“ in den Suchergebnissen entsteht.
Was ich genau gefunden habe
Nach der Analyse der Dateien der Website war das Bild klar. Die Weiterleitungsregel zum Casino war an zwei Stellen der Konfiguration angehängt worden (in den Dateien index.php und .htaccess), und auf dem Server saßen mehrere Webshells — Dateien, die dem Eindringling die Fernsteuerung des Servers ermöglichen. Sie waren geschickt versteckt: Einige gaben sich als gewöhnliche Bilder und Systemdateien aus, um beim flüchtigen Durchsehen nicht aufzufallen.
Wie sie hereingekommen sind
Die wichtigste Frage bei jedem Einbruch lautet nicht „was entfernen“, sondern „wie sind sie hereingekommen“. Hier führte die Spur zu einem veralteten, nicht aktualisierten WordPress-Blog mit einem anfälligen Plugin. Das war das Einfallstor: Darüber gelangte der Angreifer auf den Server und infizierte anschließend den Rest. Nur die Dateien zu entfernen, ohne dieses Tor zu schließen, ist, als würde man Wasser aus einer überfluteten Wohnung schöpfen, während der Wasserhahn aufgedreht bleibt.
Wie ich aufgeräumt habe
Statt Dateien „nach Gefühl“ zu löschen, habe ich ein Werkzeug vorbereitet, das dies sicher erledigt: Es entfernt genau die identifizierten Dateien (nach Überprüfung der Prüfsumme, damit nichts versehentlich angetastet wird) und legt vor jeder Änderung eine Sicherungskopie an. Dazu kamen das Herausschneiden der angehängten Fragmente aus den Konfigurationsdateien und ein Plan zum Abschluss der Sache: Änderung aller Passwörter, Aktualisierung der Software, Absicherung des Codes und Meldung der Website zur erneuten Indexierung bei Google.
Häufige Fragen
Warum erscheint die Website als Casino, obwohl auf ihr nichts zu sehen ist?
Weil die Infektion Cloaking nutzt — sie zeigt das Casino nur dem Google-Roboter und normalen Besuchern eine gewöhnliche Website. Der Schaden entsteht in den Suchergebnissen, nicht auf der Website selbst.
Wie prüfe ich, ob meine Website infiziert ist?
Geben Sie in Google site:twojadomena.pl ein und prüfen Sie, ob fremde Unterseiten auftauchen. Sehen Sie in der Google Search Console nach Warnungen. Prüfen Sie außerdem die Dateien index.php und .htaccess sowie das Upload-Verzeichnis auf Dateien, die dort nicht sein sollten.
Reicht es, die verdächtigen Dateien zu löschen?
Nein. Das beseitigt das Symptom, schließt aber den Zugangsweg nicht. Sie müssen die Software aktualisieren, alle Passwörter ändern und Google um eine erneute Indexierung bitten — sonst kehrt die Infektion zurück.
Get notified about new articles
Subscribe by e-mail or turn on browser notifications — we only send new blog posts, nothing else.



Bemerkungen
Zur Zeit kein Kommentar!
Hinterlasse ein Kommentar